Foreword
万万没想到,有一天得代表公司报警,实际体验并不好,很多事情即使在今天,科技这么发达,服务这么健全,也是难以处理的。
报警
事由是我们服务上的资源被爬了,还是我们做了反爬处理的情况下,被强行爬了。涉及数量比较大,实际经济价值巨大,大概能吃3-10年左右的牢饭。
之前也报过其他的警,不过都是个人的事情,出警也都贼快。没想到这次报警,第一次打电话,110直接不通,强行给我挂了。第二次打才接通,说明事由以后就等待出警。
出警倒是都很快,说明问题,然后就带我去派出所了。派出所刚好就在我家旁边,第一次正式进派出所,还有点新奇。进门要先登记、搜身,然后才给开门进到警务大厅。
个人代表公司报警,首先需要法人授权书,营业执照,然后还需要说明事由、当前情况、造成的经济损失、诉求等等,这些内容需要公司盖章。这部分材料肯定第一次去是没有的,再加上这个是网安相关内容,派出所根本没有这方面能力,还得网安支队来处理,他们只是走流程转交而已。
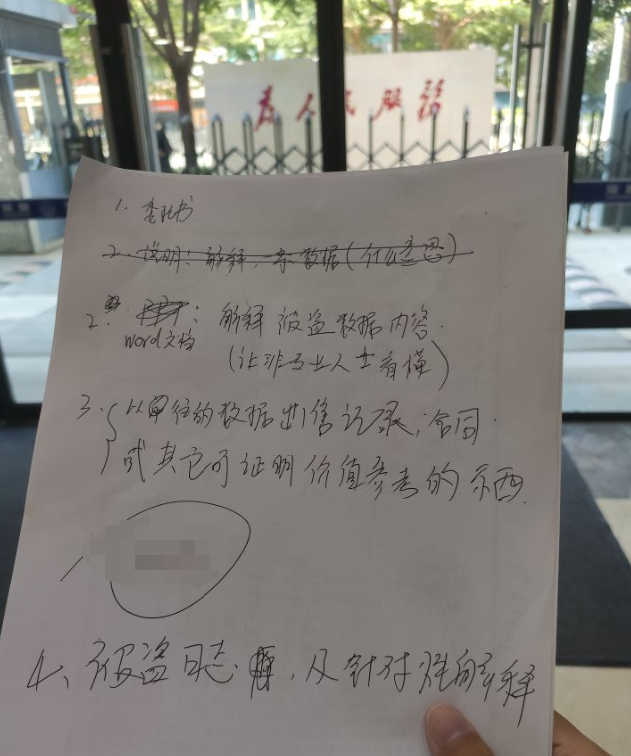
民警给了我需要提交的资料清单,我去准备。当天就弄好了,但是已经晚上12点了,他说还要做笔录,可能做完就两三点了,建议我明天再来。好嘛,那就明天再来。
还好网警本身就有负责人,之前也联系过
然而,过了0点就发生了新的事件,第二天都顾不上了。
做笔录
之前以为笔录是真的我说,有个人记录,有个人问,单独搞个小房子,像影视剧里那样。实际根本不是,一人一个小隔间,跟旁边基本没啥遮挡,他说啥我都能听到,我说啥旁边也是。一个隔间一个电脑,一个警员边问边录,只不过现在是语音自动识别,转文字了,不是警员自己打字了。
语音转文字效果还可以,中间很多多余的一些事情或者问题都没有,语气词什么的都自动消失了。录制的基本都是客观事实。
警员自己也要维持提问的逻辑性,问完以后再手动调整问题,修补各种细节文字。但是总体还是挺难用的,打字要注意标点符号,中英文符号不能混用,输入还经常是插入覆盖模式,把后面正确的给覆盖没了,又得重打。警员自己的打字速度又贼慢,看着他打字贼着急。
警员不是接警的人,又不看文档,又不愿意先了解事情经过,问的也是挺乱的,很多内容他又没有前置信息,老问重复问题或者完全外行的信息,导致这个对话效率贼低。
笔录做完以后,整体打印出来,提交的材料缺少签字的,签字,然后按手印,第一份笔录里修改点都得每个重按手印,还是挺麻烦的。
最后录了四个小时,总算是把整个笔录做完了,资料我提交了3次,每次补一些内容,蛋疼。
警察局限性
无论是派出所民警(负责网络方面的),还是网警,水平都是非常挫的,能理解基础概念,能给你说几个专业词就很不错了。至于里面的原理细节,一概不懂。
报警,并没有想象的那么有用,实际有用的是立案,无法立案,那么这个事情就没有其他可以追溯的办法了。而立案的条件非常苛刻,首先你得资料齐全,网络基础防护你都得有,你的内容不是别人轻而易举就能拿走的,你得有加密等内容,否则别人爬走了,也很难让这个案子成立。其次警察是需要考虑你这个案子立案以后能不能破案的,如果不能破案,岂不是给自己找难受,年终评审一看总有一个陈年旧案无法解,组织上难看,这就难以给你立案。网络方面就更是如此,往往能做这种事情的人,都是用了代理、跳板等行为的,要么都是国外IP进来的,国内根本没有手段追查别人,这也造就了国内各种网络相关灰产非常多的情况,因为你没办法追踪处理别人,有法规,但是不追责,那就违法成本等于0,自然灰产就多。
但是我这次不是,我们这次是明确的个人行为,是能追溯到他本机的,所以才能往立案方向努力。
- 这也有前提,你的log记录必须有明确的IP:Port 否则以现在没有公网IP的情况下,要运营商等配合你查一个IP是否做过某事,别人根本不愿意配合。我们之前就缺少了这份内容,但是幸运的是对方的行为并不是一时的,给了我们机会抓到了他二次犯罪,从而有了追溯链。
理论上说只要有你的IP,就应该可以追踪到具体的人,运营商怎么可能没有每个IP对应使用的端口记录,没有的话他们平常怎么反查别人,他们这种说法往往都是托词,不愿意查,也不愿意给你立案而已。
腾讯云
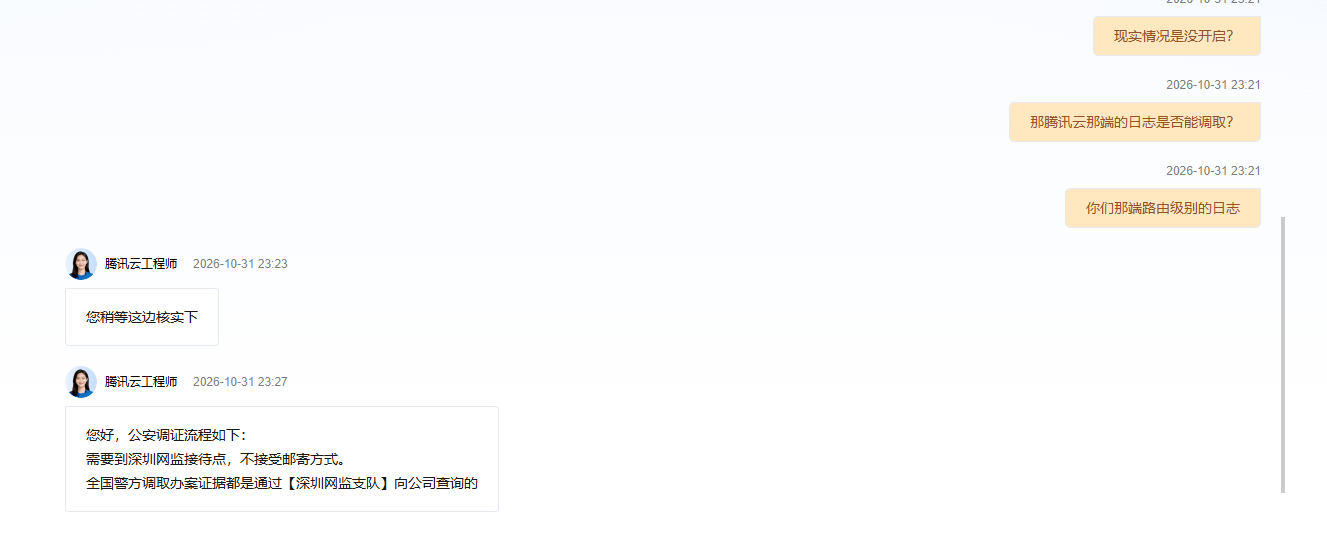
如果缺少了端口的记录,还有云服务商一层保底,他们有对应的路由级别的日志,只是要调用他们的日志,得警方进行,个人或者派出所出函估计是不行的。
腾讯云之后,还有移动、电信等基础运营商的日志,这层层保底,理论上只要你想调肯定能找到,只是看你的能量,值不值得别人为你这个案子这么操作一番。
入侵、对抗
第一晚
当天从派出所回家以后,game到四点,刚想睡觉,就收到信息,被入侵了,洗把脸就又回到公司处理。
这个入侵很早就开始了,凌晨1点多,实际我们四点才发现异常告警,查日志才发现不对劲,数据已经被导出了很多了。
开始封堵漏洞,AI快速审查日志,梳理入侵流程。这个过程还是很快的,很快就发现了一个老数据库备份很傻逼地被放到了公网,甚至被放了2年,然后今天被人发现了,立马就拿到了里面的老用户数据,然后开始爬数据。
等我们发现以后,直接下线所有服务,在内网先处理。
然而黑客也不是吃素的,域名信息全拉,挨个测试其他可能在线的服务,还真又让他找到了。然而此时我们还在回顾处理前一次入侵的细节,没发现他已经转变方向了。
后续等到我们再次查看内网的服务,发现内网怎么也被渗透了,慌得一比,以为内网出现了跳板,查了半天才发现,是我们内网不知道什么时候映射到了公网,而且不止一个服务,很多重要服务都被映射到公网,导致再次被爬,数据其实内网和公网的差不多,甚至还少一些。
当内网处理完以后,以为没事了,又开始反查和封堵一些漏洞,但是其实此时还有一个重要服务漏出去了,我们还没发现。当我们发现时已经是一天后了。
这时已经干到白天了,以为对方的攻势也松了很多,第一天就到这里了。
- 其实他们此时已经拿到了我们补完漏洞后的新账号密码,在测试完可行以后,就没有更多尝试了。
然后我们查日志的时候就发现了,怎么还有一个内网连接的日志。
后续发现漏洞出自kkFileView,这是第三方软件中的一个服务,通过它达成SSRF,进而把请求从内网送过来了,还好这个发现的快,他还没做什么就已经被屏蔽了,不然给他拿到了内网的权限,能干的事情不要太多了。
一直忙到晚上,增加了一个类似NDR的监控,Agent进行快速分析,封禁入侵ip,确认没啥大漏洞,才离开
第二晚
回去才睡了五小时不到,又出现问题了,发现依然有非人为登录的痕迹,而且还爬了一点点数据。这就引起怀疑了,这个账号的密码明明改过了,怎么又漏了。
这个时候就发现nacos服务竟然被暴露公网了,然后被人攻破了,直接拿到了yml配置,很多密钥直接泄露。我靠,这可就是大事情了,其实昨天已经把nacos里各种服务端密钥改了一遍了,今天就是整个文件全量更新了,还得把全量用户密码重置,费劲。
更新AI监控,长期分析、短期分析互相结合,再加上高敏感策略,但凡有人敢试探我们的接口,就直接封禁IP,有误封的可能,后续再解锁即可。
蜜罐
第二晚就已经在构思,如何设计一个接口,让对方把我故意放在这里的内容拿走。通过多次分析入侵行为,基本后续他每次验证或者拉取的内容都是比较套路的,可以故意给他一些特殊内容,包含木马程序,他在打开查看的时候就会中招了,方便我们后续追查实际入侵人。
反思
这次之所以会被入侵,都不能怪入侵的人,暴露太多东西到公网了,平时觉得没事,也没人攻击,那么久了也没咋样。实际上一旦被攻击,如果没有及时发现,后果就是被人爬完,甚至可能被删库勒索。
暴露的基本都是低级错误,又或者是历史遗留问题,被人遗忘到角落了,现在基本都被人挖出来了。
第三方服务水平,确实不行,而且又喜欢用别人开源的东西,开源的呢,安全水平又不够,商业化程度低,就容易成为突破口,甚至某些开源的,为了卖自己的商业化服务,故意去攻击开源部署的实例,一打一个准。
总结一些经验教训吧,以后总是用得上的
-
仅内网服务的域名,尽可能都用内部DNS服务进行解析,而不是全都放到公网里,这样容易被人通过域名查到你有些啥服务
- 权限,一定要后端验证,仅前端验证形同虚设
- 尽量把服务都放在内网里,对外仅留一个端口或者机器,这样防御也好做
- 登录验证,从账号密码、到验证码、再到两步验证,没有一个是多余的,都是挨打被爆破以后的最佳实践。如果当下服务还没有,那说明安全隐患还是挺大的。
- 白名单的路径一定要小心,权限类型的最好严格边界,白名单也不要轻易暴露出去了
- xx/**类接口权限要谨慎,很容易越权访问
- 接口文档,很多喜欢用swagger的,然后接口流出去了,虽然说接口只要你想看就拦不住,但是整个带参数说明的文档出去了,这个就很容易被人针对性挖漏洞
- 很多看似冗余的设计,背后都是经验教训,血泪史
- 数据比较多,库比较多的情况下,务必分多个账号,一个账号可以读写所有,泄露以后范围贼大,损失贼多
- 涉及SQL的地方,尽可能都写死或者模板化,不要给前端或者用户有自定义的空间,很容易出现SQL注入
AI 监控
后续防御措施中,还好上了AI,直接做成常态化的监控Agent,有啥问题都直接AI处理即可
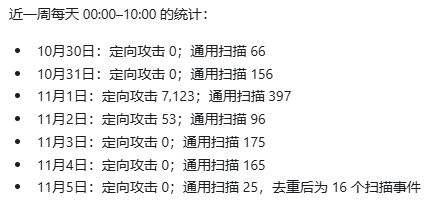
AI反应可能稍微慢一点,但是足够用了,可以把损失约束在很小范围内。
有误封的可能性,但是人工处理一下即可,同时还能纠正一下判断条件,反复迭代一段时间以后基本就非常全面了。
一样的这个AI监控如果再配合上下面的Artex,最强的剑来攻击,不断打磨这个盾,直接预警,强无敌。
ARTEX
https://github.com/BaaRai/ARTEX
ARTEX是个开源的渗透测试软件,但是由于太强了,之前干穿了银行的系统,导致实际项目被闭源了,但是目前Github上还是有开源的fork,还能拿到新版本。这个拿来给自己的网站做一下检测,太合适了,当然如果被别人攻击了,也是一样的,直接扒穿底裤的级别。
前面处理入侵时,主要还是人在翻日志、找入口,再让AI帮忙梳理攻击链。这样救火没问题,但是事情过去以后,怎么确认公网资产已经收干净、改过的权限真的拦得住、还有没有同类漏洞,就需要重新站在攻击者的角度把自己的系统走一遍。ARTEX就是用来干这个的。
ARTEX是一个由大模型驱动的自动化渗透测试系统。给它目标和测试范围以后,Planner会先拆解任务,再让多个Worker并行收集资产、调用HTTP、Bash、MCP和Skills等工具进行验证。它不是只跑一遍端口扫描或者漏洞模板,而是会根据已经发现的域名、服务、接口和返回结果继续调整方向,把一次测试串成完整的探索过程。
它比较有意思的是资产图和探索图。资产图记录域名、子域名、IP、端口、应用和接口之间的关系;探索图记录某个测试方向从什么事实出发、尝试过什么、最后发现了什么漏洞。两张图通过具体资产关联起来,因此既能看到一个漏洞是怎么验证出来的,也能反查哪些资产已经测过、哪些还没有覆盖。测试过程中的请求、响应、截图和结论也会留下来,后续可以整理成漏洞记录和报告,不用再从一堆终端输出里拼证据。
ARTEX还带流量代理和浏览器扩展。需要登录、验证码或者两步验证的系统,可以先由人正常登录,再把浏览器里的请求交给Agent继续分析。涉及敏感操作时可以设置审批,由人决定是否放行;发现漏洞以后,也可以单独发起复测,确认修复是否真的生效。
放到这次事件里,它更适合用在止血之后:重新梳理所有对外域名和服务,检查被遗忘的后台、越权接口、配置泄漏、SSRF以及修补不完整的入口。它不能代替WAF、NDR、日志告警这些实时防御,也不能替人决定测试边界,作用更像是一支一直沿着线索往下查的自动化红队。前提也很明确,只能测试自己或者已经获得授权的资产,不然渗透测试和入侵只有一张授权书的区别。
Summary
有的时候能用商业手段解决的问题,确实没必要上升到报警的程度,到这种级别就是不死不休了,不把你送进去,那就亏了。很多防御手段其实不是技术或者产品觉得有用没用,很多时候可能是别人得罪了人,连带把你打了,这种情况下他就起作用了。
以前没经历过服务入侵,这次算是长了经验,很多我们觉得可以的设计,都要重新审视一下了,安全也没有想象的那么困难,每个在这里挣扎的人,最终都得到了成长。